Un logiciel médical pensé dès la conception
Nous concevons et développons selon les exigences du MDR, de l’IEC 62304 et de l’ISO 13485. Nous sommes spécialisés dans le SaMD, où le logiciel est lui-même un dispositif médical, et le SiMD, où le logiciel fait partie d’un tel dispositif.
La conformité se construit avec le code
Dans un logiciel médical, nous distinguons deux volets de la sécurité. La sécurité du patient consiste à le protéger des dommages que le produit pourrait causer. La sécurité des données et des systèmes, ou cybersécurité, consiste à les protéger des cybermenaces.
Dans un produit médical, les coûts les plus élevés apparaissent lorsque la conformité, l’analyse des risques et la documentation arrivent en fin de projet. Il faut alors modifier le projet, à grands frais.
Des choix d’architecture doivent être remis en cause, et des preuves qui auraient dû être produites en cours de route doivent être reconstituées.
Une seule équipe réunit la technique, la qualité et le réglementaire
Recherche UX et discovery
Nous étudions le parcours clinique et le moment où le système doit soutenir une décision ou le processus de soin.
Développement de logiciels médicaux
Nous concevons et développons des logiciels qui répondent aux exigences strictes applicables aux dispositifs SaMD / SiMD.
Management de la qualité
Les enregistrements de développement sont produits au fil de l’eau. Lors d’un audit, personne n’a à les reconstituer de mémoire.
Affaires réglementaires
Nous traduisons les exigences du MDR et de l’IEC 62304 en décisions de conception technique.
Gestion des risques
Nous menons l’analyse des risques selon l’ISO 14971 en même temps que l’architecture. Toute modification du code est reportée directement dans le registre.
Protection des données et cybersécurité
Nous traitons la sécurité des patients et la sécurité des systèmes comme deux chantiers entièrement distincts.
Maintenance et surveillance après commercialisation (PMS)
Une fois le dispositif mis sur le marché, nous assurons le support et une surveillance active de la sécurité.
Cloud
Nous vendons et configurons une infrastructure conforme aux exigences légales. En tant que revendeur AWS et Scaleway, nous optimisons les coûts, et nous adaptons le code au fournisseur de votre choix.
IA et petits modèles
Nous utilisons différents modèles et les adaptons au projet. Le contrôle des résultats fait partie intégrante du processus.
Support et maintenance
Après le lancement, nous maintenons et faisons évoluer le produit selon le niveau de service convenu (SLA).
Nous commençons par comprendre le contexte clinique, puis nous concevons la solution
Nous étudions les besoins et la pratique quotidienne
Nous analysons le travail du personnel soignant et les besoins des patients. Nous déterminons dans quelles situations le logiciel doit soutenir les décisions ou le parcours de soins.
Nous concevons en tenant compte des exigences et des risques
Nous intégrons les exigences applicables au logiciel médical et l’analyse des risques dès la conception de l’architecture. Nous évaluons chaque décision technique au regard de son impact sur la sécurité et sur la documentation du produit.
Nous rédigeons la documentation en même temps que le produit
Pour nous, la documentation fait partie du produit. Nous mettons à jour les exigences et l’analyse des risques à chaque évolution du code. L’historique des décisions n’a donc pas à être reconstitué une fois le travail terminé.
Un partage clair des responsabilités avant l’évaluation de la conformité
Nous concevons et documentons selon les exigences de l’ISO 13485, du MDR et de l’IEC 62304. Elles couvrent le management de la qualité, les dispositifs médicaux et le cycle de vie du logiciel médical.
Nous préparons la base technique et documentaire de l’audit. En tant que fabricant, vous êtes responsable de l’évaluation de la conformité du dispositif et de la certification du système de management de la qualité.
Produits numériques pour la santé
Découvrez nos projets pour les patients, les équipes médicales et les organisations responsables des soins de santé.
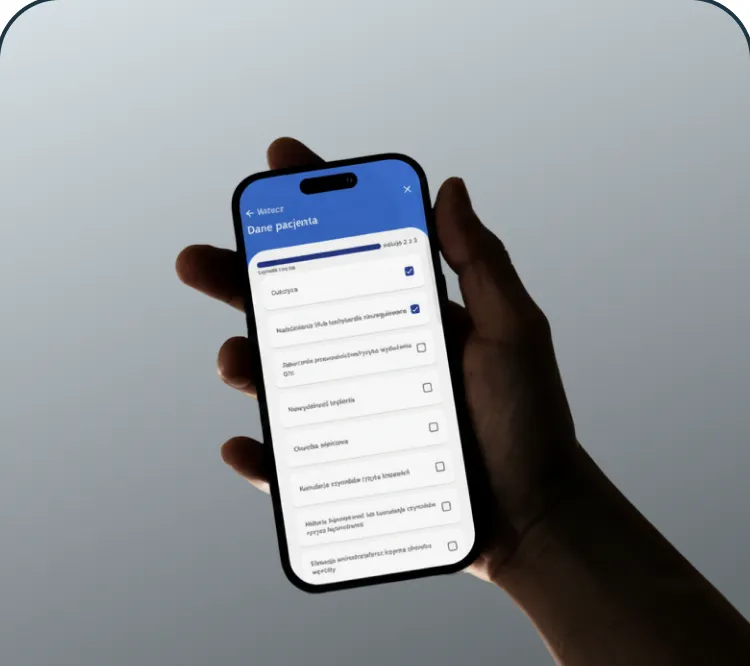 Application de sensibilisation à la santé mentale : Diagnozuj i LeczAvec Angelini Pharma, nous avons créé l’application « Diagnozuj i Lecz » (Diagnostiquer et traiter). Elle accompagne les médecins et les personnes qui repèrent les premiers symptômes de la dépression. L’objectif principal du projet est de mieux faire connaître les enjeux de la santé mentale.
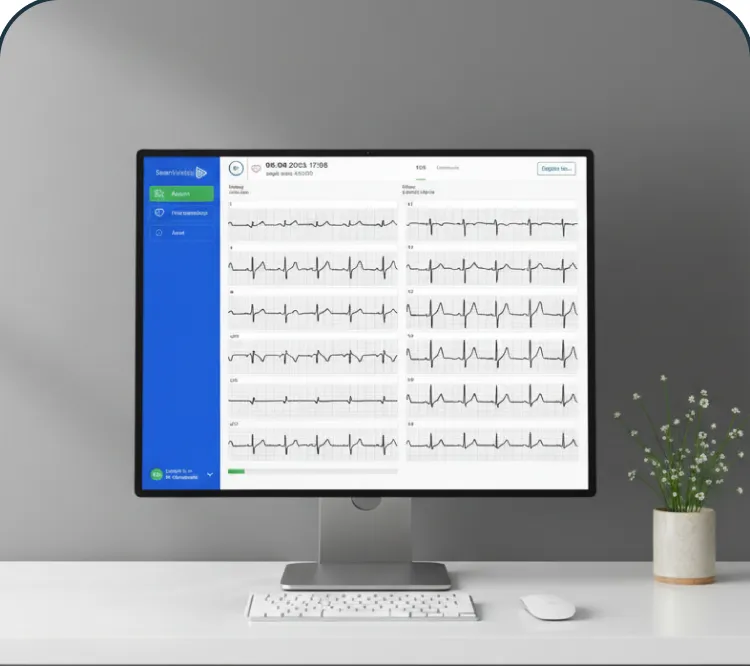 Application mobile d’ECG pour SmartMedicsSmartMedics est une application qui se connecte aux appareils d’ECG. Elle aide les médecins à diagnostiquer et à suivre les patients en temps réel.
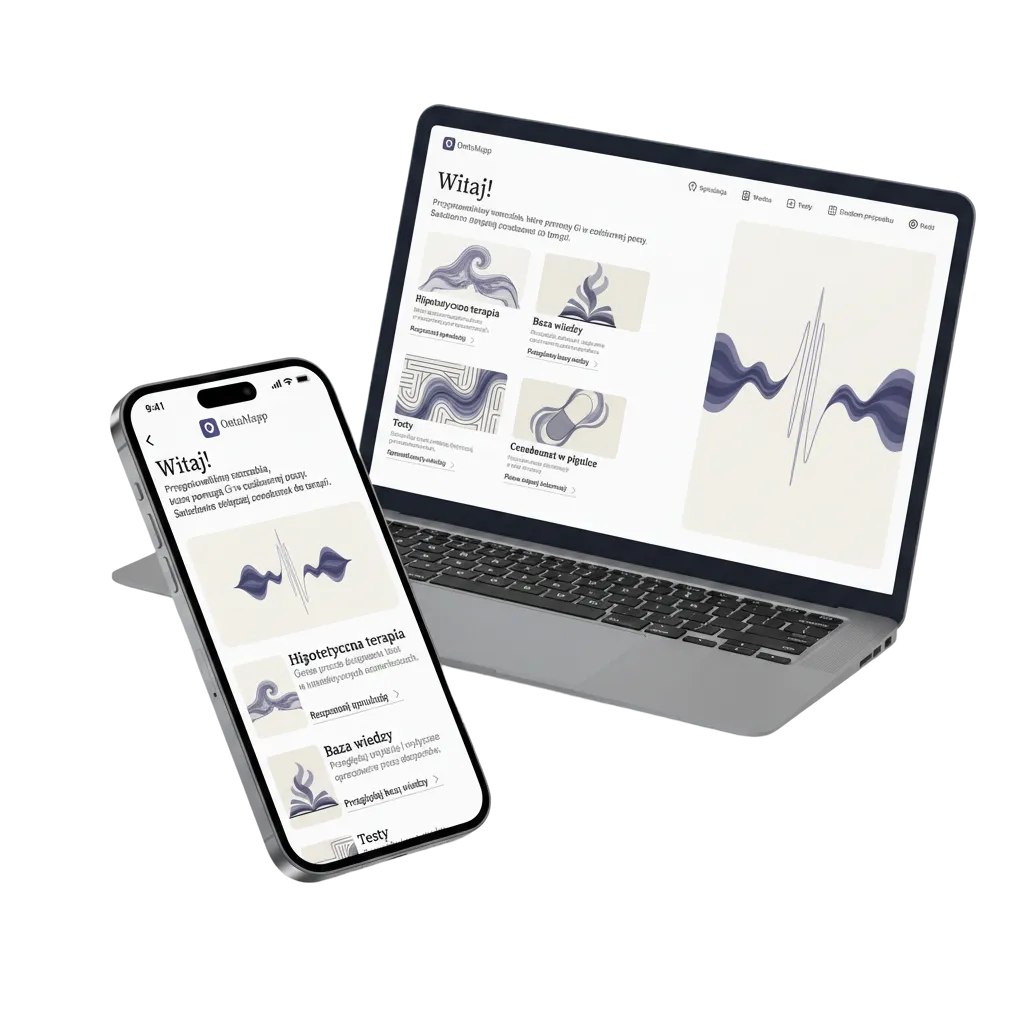 Plateforme de formation pour les neurologues qui traitent l’épilepsie pharmacorésistanteNous avons conçu une plateforme qui aide les neurologues à prendre leurs décisions de traitement antiépileptique. Le projet devait réunir dans un même outil le savoir médical, l’expérience utilisateur et les exigences métier.
- Application de sensibilisation à la santé mentale : Diagnozuj i LeczAvec Angelini Pharma, nous avons créé l’application « Diagnozuj i Lecz » (Diagnostiquer et traiter). Elle accompagne les médecins et les personnes qui repèrent les premiers symptômes de la dépression. L’objectif principal du projet est de mieux faire connaître les enjeux de la santé mentale.
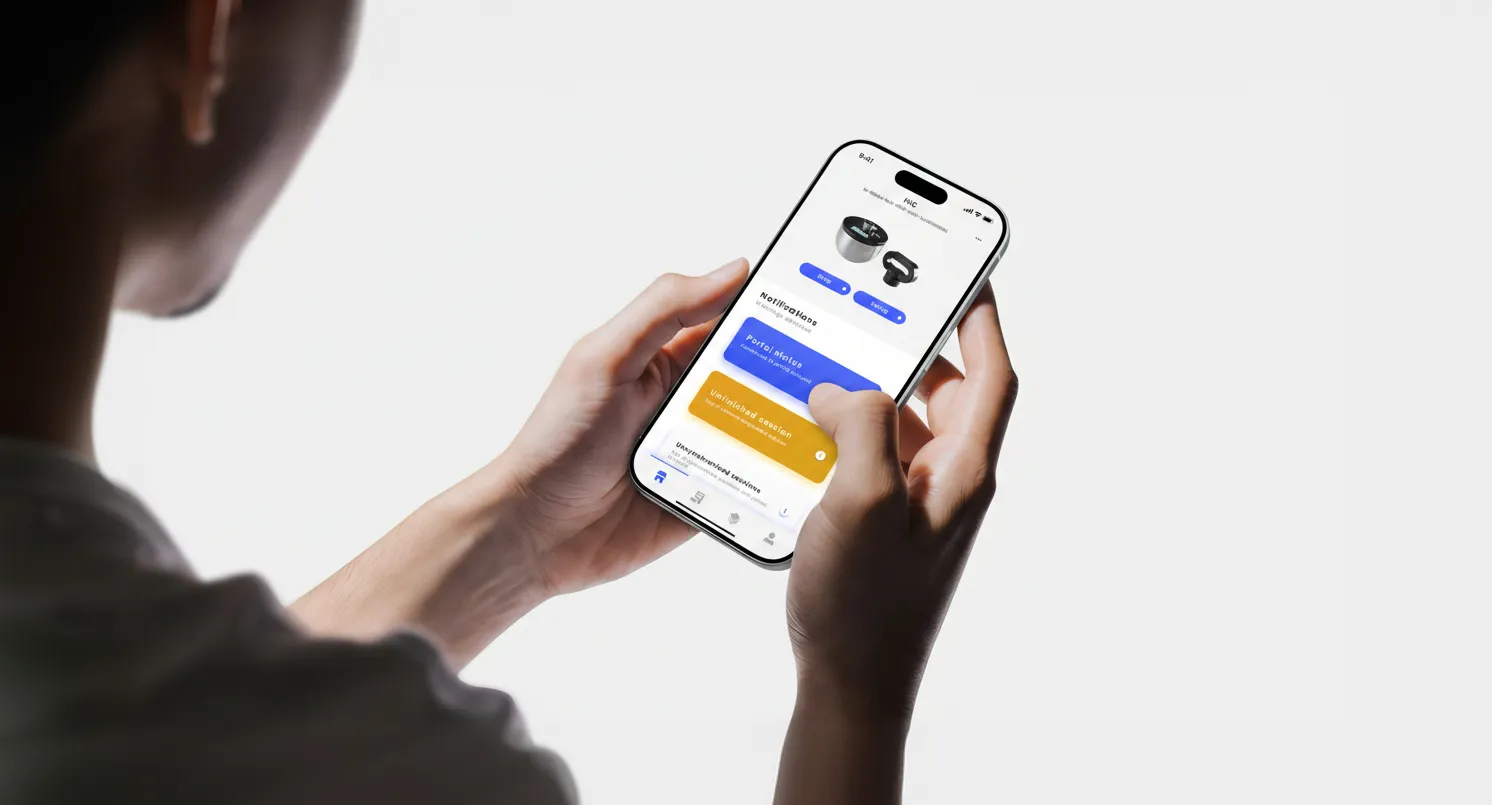 Nous avons construit le produit, puis fait évoluer l’applicationPlaygrounds & Pitches est une plateforme mobile et web d’évaluation de la sécurité des surfaces sportives. L’application fonctionne avec des appareils de mesure spécialisés et assiste les inspecteurs sur le terrain.
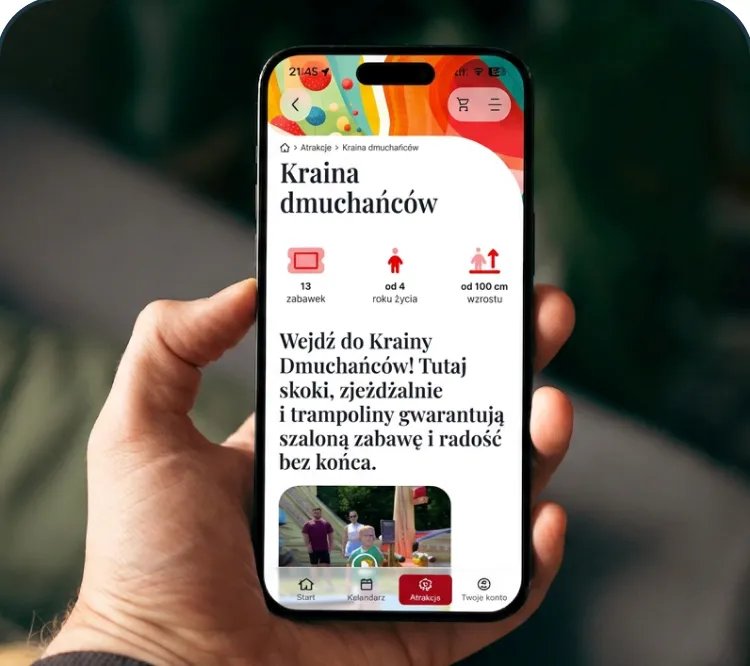 Application mobile pour le parc d’attractions JulinekJulinek est un parc d’attractions à la marque bien établie, avec une large offre d’attractions. Notre mission était de concevoir et de développer une application mobile qui permet aux visiteurs de planifier leur venue, d’acheter leurs billets et de profiter pleinement du parc en toute simplicité.
Découvrez comment nous travaillons avec des entreprises de toutes tailles
Startup
Vous avez une idée de nouveau produit ? Nous développons un MVP stable sur une architecture solide, prêt à grandir et à évoluer sans friction.PME
Vous cherchez un partenaire informatique prévisible ? Nous développons et faisons évoluer des systèmes avancés en respectant votre budget et les normes applicables, à chaque étape.Enterprise
Vous exploitez un système métier complexe ? Nous développons et maintenons des solutions critiques soumises à des exigences élevées de sécurité et de conformité.





- Braster
- IVES System
- Julinek
- Zign Innovation
- Genexo
- Wirelessvalue
- Blesu
- Ludify
- Big Sur Analytics
- SmartMedics
- Angelini Pharma
- SoDA
Vous pilotez un produit et cherchez un partenaire technologique ?
Parlons des risques, de la documentation et du cycle de vie de votre produit avant qu’ils ne deviennent une contrainte.
Questions fréquentes
Nous avons rassemblé les questions les plus fréquentes pour vous aider à mieux comprendre nos services et nos processus.
Mon application est-elle un dispositif médical ?
Ce qui tranche, c’est la destination, et non la technologie. Selon la règle 11 de l’annexe VIII du MDR, un logiciel qui fournit des informations utilisées pour prendre des décisions à des fins diagnostiques ou thérapeutiques relève au minimum de la classe IIa. Lorsque ces décisions peuvent entraîner la mort ou une détérioration irréversible de l’état de santé, on passe en classe III. Les applications purement informatives, les rappels de prise de médicaments et les outils de bien-être restent hors du champ du MDR. La frontière peut être mince et passe souvent par une seule phrase dans la description d’une fonctionnalité. Le guide MDCG 2019-11 décrit cette qualification pas à pas, et chacun de nos projets commence par là.
Développez-vous des logiciels médicaux conformes au MDR et à l’IEC 62304 ?
Oui. Nous conduisons le projet selon le cycle de vie de l’IEC 62304 : plan de développement, spécification des exigences, architecture, implémentation, vérification et validation. En parallèle, nous menons la gestion des risques selon l’ISO 14971 et l’ingénierie de l’aptitude à l’utilisation selon l’IEC 62366-1. La documentation s’écrit en même temps que le code : personne n’a donc à reconstituer l’historique du projet à la fin. Le client reste le fabricant du dispositif. L’évaluation de la conformité est réalisée par un organisme notifié ; pour la classe I, le fabricant déclare lui-même la conformité.
Classe A, B ou C selon l’IEC 62304 : qu’est-ce que cela change en pratique ?
La classe découle du dommage que pourrait causer une défaillance du logiciel. A signifie qu’aucune blessure n’est possible, B une blessure non grave, C la mort ou une blessure grave. L’écart de coût tient au volume de preuves exigé. Pour A, un plan, des exigences, une architecture générale et des tests système suffisent. B ajoute la conception détaillée, la vérification au niveau des unités logicielles, une gestion formelle des modifications et le traitement complet des composants SOUP. C exige en plus des preuves pour chaque élément de l’architecture. La ségrégation dans l’architecture permet réellement d’abaisser la classe, mais ce travail a sa place dans la phase de conception, pas après coup.
À quel moment traitez-vous les exigences réglementaires dans un projet médical ?
Dès le premier jour. L’analyse des risques n’est pas un document rédigé juste avant l’audit. C’est une donnée d’entrée des décisions d’architecture. Le choix de la base de données, la gestion d’une perte de connexion, le comportement de l’application face à des données de mesure incomplètes : tout cela découle de dangers précis et identifiés. Attendre la phase de test, c’est justifier après coup des décisions prises pour d’autres raisons. C’est faisable, mais cela coûte plusieurs fois plus cher et résiste rarement bien à un audit.
En quoi la sécurité du patient se distingue-t-elle de la cybersécurité du dispositif ?
La sécurité du patient répond à la question de ce qui lui arrive quand le logiciel fonctionne mal. La cybersécurité répond à la question de savoir qui pourrait provoquer cette situation volontairement, et comment. Ce sont deux processus distincts : l’analyse des risques selon l’ISO 14971 et l’analyse des menaces selon l’EN 81001-5-1 et le MDCG 2019-16. Nous les menons en parallèle, avec un point de jonction obligatoire. Chaque vulnérabilité susceptible de nuire au patient revient dans la documentation de sécurité du patient comme un danger à part entière, avec sa propre mesure de maîtrise. Quand une même équipe mène les deux analyses dans un seul tableur, toutes deux restent superficielles.
Peut-on développer une application médicale en méthode agile ?
Oui. L’IEC 62304 décrit les processus exigés et leurs livrables, pas un modèle en cascade. L’AAMI TIR45, guide reconnu sur l’application des méthodes agiles aux logiciels médicaux, le confirme. En pratique, un sprint se termine non seulement par un incrément fonctionnel, mais aussi par une traçabilité à jour : exigence, cas de test, résultat de vérification, évaluation de l’impact sur le dossier de gestion des risques. Le backlog et la matrice de traçabilité sont la même information sous deux angles. La documentation progresse par incréments au lieu d’être rédigée dans l’urgence à la fin.
Une application médicale dotée d’un module d’IA relève-t-elle aussi de l’AI Act ?
Oui, si le dispositif passe par une évaluation de la conformité impliquant un organisme notifié. Un dispositif doté d’un composant d’IA, de classe IIa ou supérieure, est un système à haut risque au sens de l’article 6, paragraphe 1, de l’AI Act, car le MDR figure à l’annexe I de ce règlement. Une application de classe I autocertifiée n’en relève pas par cette voie. L’AI Act ajoute alors des exigences sur la qualité des données d’entraînement, la documentation du modèle, l’enregistrement des événements et le contrôle humain. Certaines recoupent celles du MDR : nous constituons donc un seul ensemble de documents mis en correspondance avec les deux textes, plutôt que deux ensembles séparés.
Reprenez-vous le développement d’un système médical existant avant un audit ?
Oui, y compris pour des produits déjà sur le marché. Nous commençons par une analyse des écarts : ce qui existe, ce qui peut être justifié rétrospectivement et ce qui doit être produit de zéro. Le cas typique : un produit qui fonctionne, un code correct et une documentation minimale. Nous reconstituons alors les exigences et l’architecture à partir de l’état réel, constituons le dossier de gestion des risques, complétons la vérification et mettons de l’ordre dans la gestion des modifications. Nous travaillons en parallèle du développement des fonctionnalités, pour que le produit ne soit pas gelé pendant des mois. Nous accompagnons aussi la mise en place des procédures d’un système de management de la qualité conforme à l’ISO 13485, qui reste la propriété du client.
Quelle documentation vais-je recevoir à la fin d’un projet médical ?
Un ensemble complet de données d’entrée pour la documentation technique du dispositif :
- un plan de développement logiciel et un plan de gestion de configuration,
- une spécification des exigences avec une traçabilité complète,
- une description de l’architecture et une conception détaillée dans la mesure exigée par la classe de sécurité,
- un dossier de gestion des risques selon l’ISO 14971, avec l’évaluation du risque résiduel,
- la documentation d’ingénierie de l’aptitude à l’utilisation selon l’IEC 62366-1,
- une liste des composants SOUP avec leur justification et leur évaluation des risques,
- un SBOM et la documentation de cybersécurité selon l’EN 81001-5-1,
- les plans et rapports de vérification et de validation,
- la notice d’utilisation et les éléments d’étiquetage,
- un rapport des anomalies non résolues avec leur évaluation.
Nous adaptons le périmètre à la classe du dispositif et à la classe du logiciel. Nous remettons ces éléments dans un format qui s’intègre à votre système de management de la qualité, et non comme un ensemble de fichiers épars.
Qui est responsable du dispositif une fois qu’il est sur le marché ?
La surveillance après commercialisation est une obligation du fabricant au titre des articles 83 à 86 du MDR. Appotype en assure la couche technique : veille sur les vulnérabilités des bibliothèques et des dépendances, traitement des tickets selon un SLA convenu, évaluation de l’impact de chaque modification sur la documentation technique, ainsi que planification et publication des mises à jour de sécurité. Nous fournissons les données de maintenance sous une forme qui alimente directement vos rapports PMS et vos PSUR. Nous adaptons les délais de réponse à la classe de risque, car une vulnérabilité critique dans un dispositif de classe IIb exige une décision en quelques heures, pas en quelques jours.