Software médico diseñado desde la base
Diseñamos y desarrollamos conforme a los requisitos del MDR, la IEC 62304 y la ISO 13485. Estamos especializados en SaMD, en el que el software es en sí mismo un producto sanitario, y en SiMD, en el que el software forma parte de dicho producto.
El cumplimiento normativo se construye junto con el código
En el software médico distinguimos dos ámbitos de seguridad. La seguridad del paciente consiste en protegerlo de los daños que pueda causar el producto. La seguridad de los datos y los sistemas, o ciberseguridad, consiste en protegerlos de las ciberamenazas.
En un producto médico, los costes más altos aparecen cuando el cumplimiento normativo, el análisis de riesgos y la documentación entran en el proyecto al final del trabajo. Eso obliga a introducir cambios costosos en el proyecto.
Entonces hay que revertir decisiones de arquitectura y reconstruir evidencias que deberían haberse generado durante el desarrollo.
Un solo equipo reúne la experiencia técnica, de calidad y regulatoria
Investigación UX y discovery
Estudiamos el flujo de trabajo clínico y el momento en que el sistema debe apoyar una decisión o el proceso asistencial.
Desarrollo de software médico
Diseñamos y desarrollamos software que cumple los estrictos requisitos de los productos SaMD / SiMD.
Gestión de la calidad
Los registros del desarrollo se crean sobre la marcha, así que durante una auditoría nadie tiene que reconstruirlos de memoria.
Asuntos regulatorios
Traducimos los requisitos del MDR y la IEC 62304 en decisiones técnicas de diseño.
Gestión de riesgos
Realizamos el análisis de riesgos según la ISO 14971 junto con la arquitectura. Cada cambio en el código pasa directamente al registro.
Protección de datos y ciberseguridad
Tratamos la seguridad del paciente y la seguridad de los sistemas como dos líneas de trabajo completamente separadas.
Mantenimiento y seguimiento poscomercialización (PMS)
Cuando el producto ya está en el mercado, prestamos soporte y realizamos un seguimiento activo de su seguridad.
Cloud
Vendemos y configuramos infraestructura que cumple los requisitos legales. Como revendedores de AWS y Scaleway, optimizamos los costes y adaptamos el código al proveedor que usted elija.
IA y modelos pequeños
Utilizamos distintos modelos y los adaptamos al proyecto. Incorporamos al proceso el control de los resultados.
Soporte y mantenimiento
Mantenemos y desarrollamos el producto tras el lanzamiento, según el nivel de servicio acordado (SLA).
Empezamos por comprender el contexto clínico y después diseñamos la solución
Conocemos las necesidades y la práctica diaria
Analizamos cómo trabaja el personal sanitario y qué necesitan los pacientes. Determinamos en qué situaciones el software debe apoyar las decisiones o el curso de la atención.
Diseñamos teniendo en cuenta los requisitos y el riesgo
Tenemos en cuenta los requisitos del software médico y el análisis de riesgos ya en el diseño de la arquitectura. Evaluamos cada decisión técnica por su impacto en la seguridad y en la documentación del producto.
Elaboramos la documentación junto con el producto
Tratamos la documentación como parte del producto. Actualizamos los requisitos y el análisis de riesgos a medida que cambia el código, para que no haya que reconstruir el historial de decisiones al terminar el trabajo.
Un reparto claro de responsabilidades antes de la evaluación de la conformidad
Diseñamos y documentamos conforme a los requisitos de la ISO 13485, el MDR y la IEC 62304. Estos requisitos abarcan la gestión de la calidad, los productos sanitarios y el ciclo de vida del software médico.
Preparamos la base técnica y documental para la auditoría. Como fabricante, usted es responsable de la evaluación de la conformidad del producto y de la certificación del sistema de gestión de la calidad.
Productos digitales para el sector sanitario
Conozca nuestros proyectos para pacientes, equipos médicos y organizaciones responsables de la atención sanitaria.
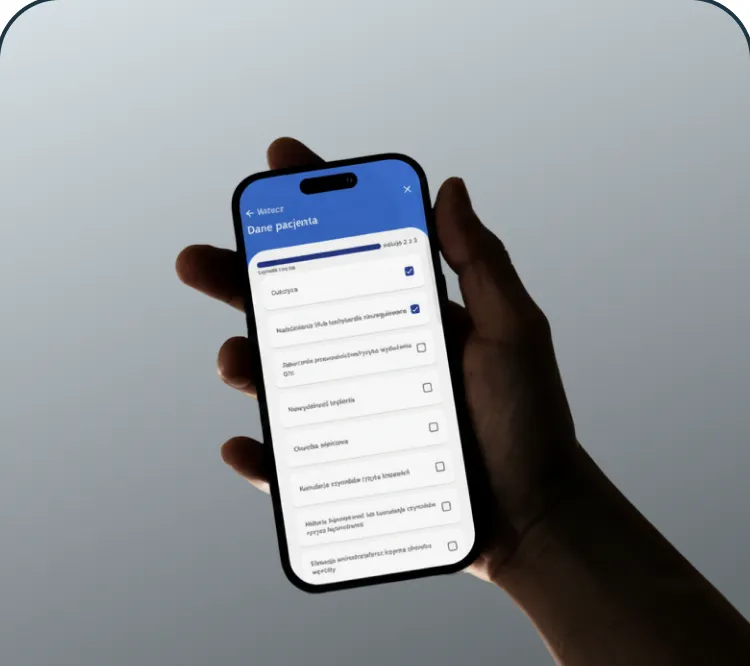 App educativa sobre salud mental: Diagnozuj i LeczJunto con Angelini Pharma, creamos la app «Diagnozuj i Lecz» (Diagnosticar y tratar). Ayuda a los médicos y a las personas que reconocen los primeros síntomas de la depresión. El objetivo principal del proyecto es sensibilizar sobre la salud mental.
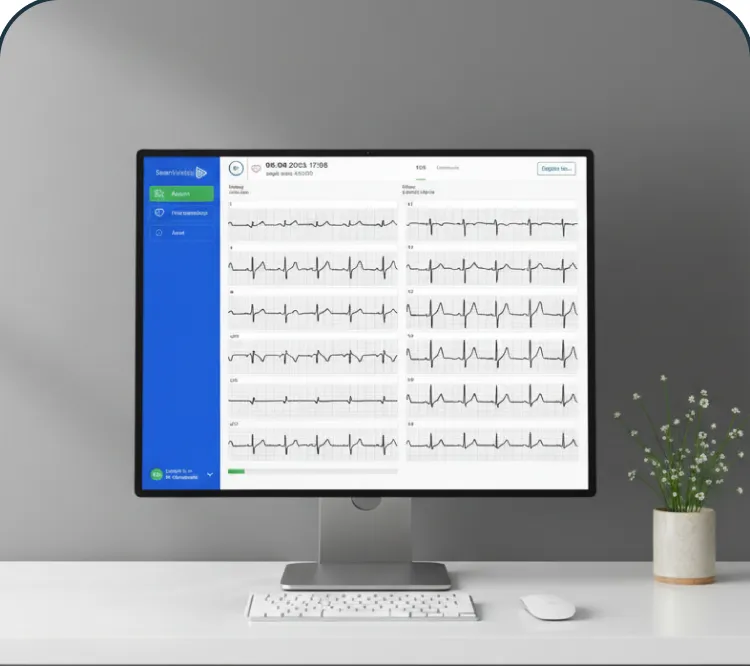 App móvil de ECG para SmartMedicsSmartMedics es una app que se conecta con equipos de ECG. Ayuda a los médicos a diagnosticar y monitorizar a los pacientes en tiempo real.
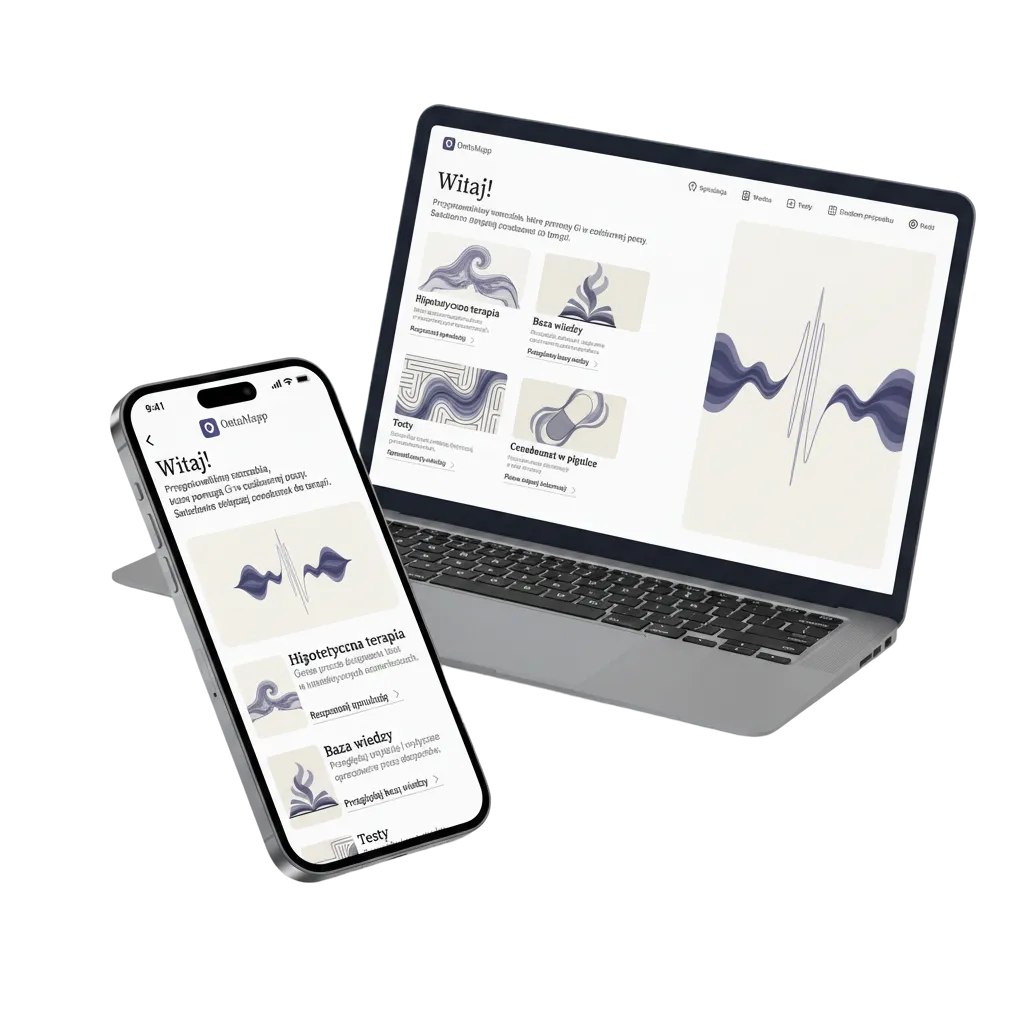 Plataforma educativa para neurólogos sobre la epilepsia farmacorresistenteDiseñamos una plataforma que ayuda a los neurólogos a tomar decisiones sobre el tratamiento antiepiléptico. El proyecto tenía que reunir en una sola herramienta el conocimiento médico, la experiencia de usuario y los requisitos de negocio.
- App educativa sobre salud mental: Diagnozuj i LeczJunto con Angelini Pharma, creamos la app «Diagnozuj i Lecz» (Diagnosticar y tratar). Ayuda a los médicos y a las personas que reconocen los primeros síntomas de la depresión. El objetivo principal del proyecto es sensibilizar sobre la salud mental.
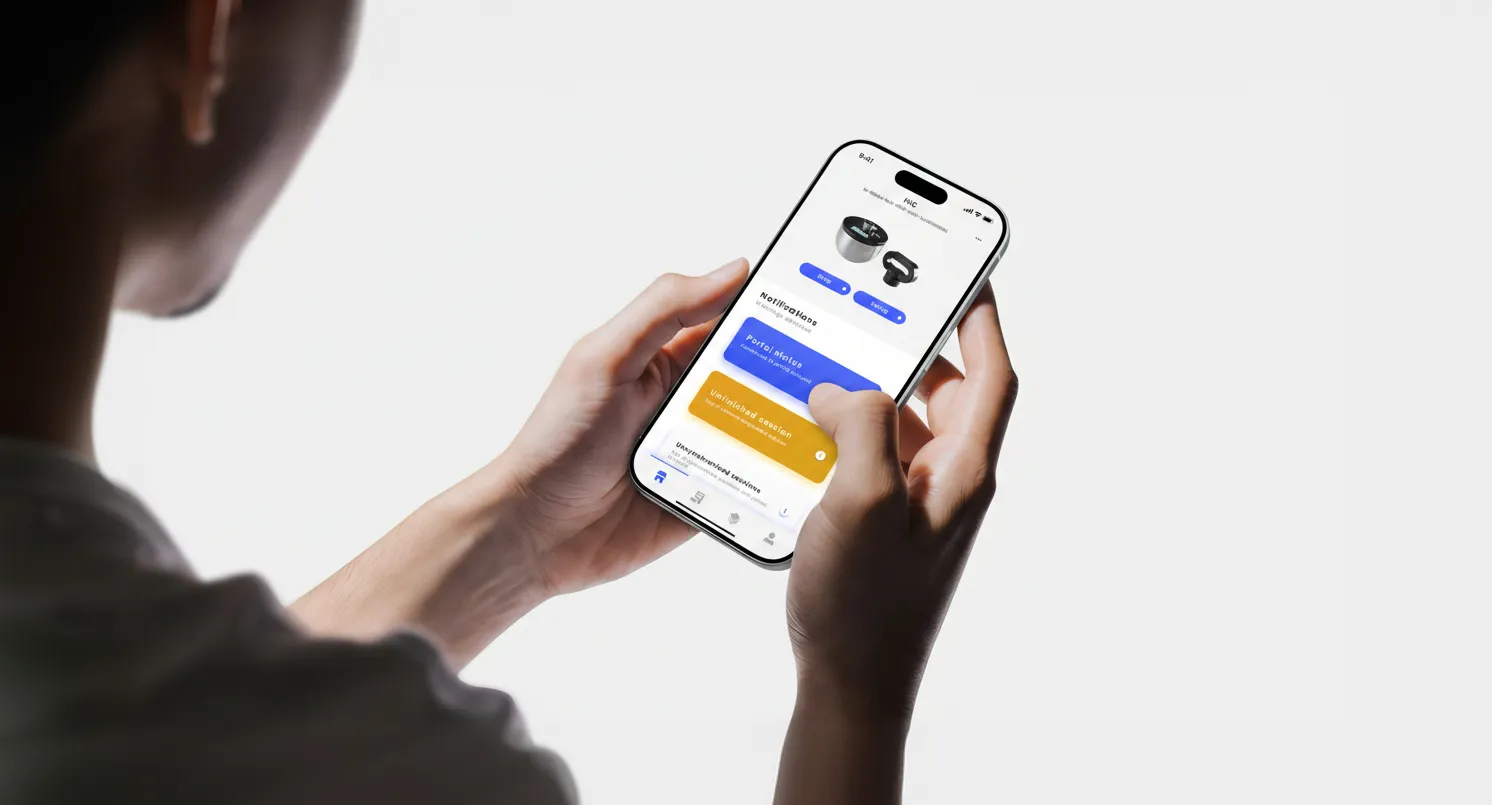 Construimos el producto y seguimos desarrollando la appPlaygrounds & Pitches es una plataforma móvil y web para evaluar la seguridad de las superficies deportivas. La app funciona con equipos de medición especializados y apoya a los inspectores sobre el terreno.
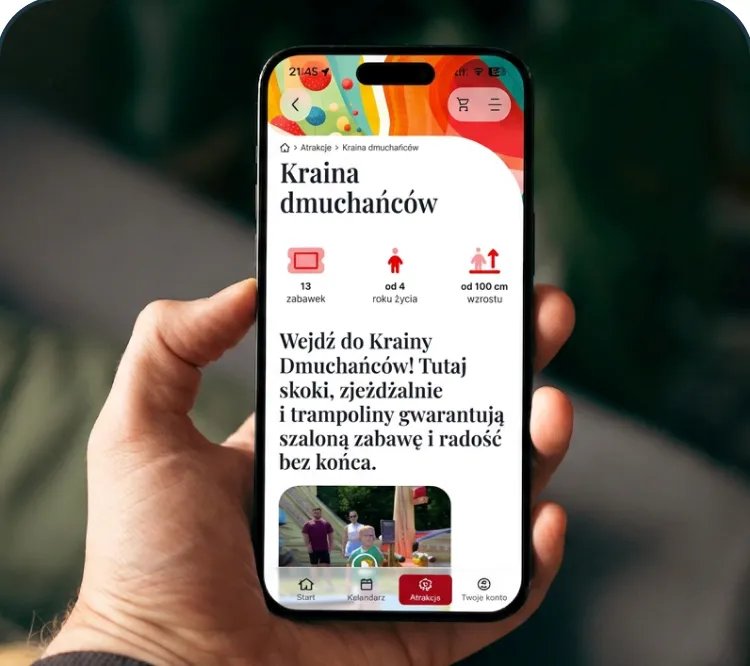 App móvil para el Parque de Atracciones JulinekJulinek es un parque de atracciones con una marca consolidada y una oferta muy variada. Nuestra tarea era diseñar y desarrollar una app móvil que permitiera a los visitantes planificar sus visitas, comprar entradas y aprovechar el parque con comodidad.
Vea cómo trabajamos con empresas de todos los tamaños
Startup
¿Tiene la idea de un nuevo producto? Desarrollamos un MVP estable sobre una arquitectura sólida, preparado para crecer y escalar sin fricciones.Pyme
¿Busca un socio tecnológico previsible? Desarrollamos y escalamos sistemas avanzados, respetando su presupuesto y cumpliendo plenamente las normas en cada etapa.Enterprise
¿Gestiona un sistema empresarial complejo? Desarrollamos y mantenemos soluciones críticas para el negocio con exigentes requisitos de seguridad y cumplimiento normativo.





- Braster
- IVES System
- Julinek
- Zign Innovation
- Genexo
- Wirelessvalue
- Blesu
- Ludify
- Big Sur Analytics
- SmartMedics
- Angelini Pharma
- SoDA
¿Tiene un producto en marcha y busca un socio tecnológico?
Hablemos de los riesgos, la documentación y el ciclo de vida de su producto antes de que se conviertan en una limitación.
Preguntas frecuentes
Hemos reunido las preguntas más habituales para ayudarle a entender mejor nuestros servicios y procesos.
¿Es mi aplicación un producto sanitario?
Lo decisivo es la finalidad prevista, no la tecnología. Según la regla 11 del anexo VIII del MDR, el software que proporciona información utilizada para tomar decisiones con fines diagnósticos o terapéuticos es, como mínimo, un producto de clase IIa. Cuando esas decisiones pueden causar la muerte o un deterioro irreversible del estado de salud, estamos en la clase III. Las aplicaciones meramente informativas, los recordatorios de medicación y las herramientas de bienestar quedan fuera del MDR. La frontera puede ser muy fina y a menudo depende de una sola frase en la descripción de una funcionalidad. La guía MDCG 2019-11 describe esta cualificación paso a paso, y todos nuestros proyectos empiezan por ella.
¿Desarrollan software médico conforme al MDR y a la IEC 62304?
Sí. Llevamos el proyecto según el ciclo de vida de la IEC 62304: plan de desarrollo, especificación de requisitos, arquitectura, implementación, verificación y validación. En paralelo, realizamos la gestión de riesgos según la ISO 14971 y la ingeniería de la usabilidad según la IEC 62366-1. La documentación se redacta a la vez que el código, de modo que nadie tiene que reconstruir la historia del proyecto al final. El cliente sigue siendo el fabricante del producto. La evaluación de la conformidad la realiza un organismo notificado, y en la clase I el fabricante declara la conformidad por sí mismo.
Clase A, B o C según la IEC 62304: ¿qué cambia en la práctica?
La clase se deriva del daño que podría causar un fallo del software. A significa que no es posible ninguna lesión; B, una lesión no grave; C, la muerte o una lesión grave. La diferencia de coste está en la cantidad de evidencias exigidas. Para la clase A bastan un plan, los requisitos, la arquitectura de alto nivel y las pruebas del sistema. La B añade el diseño detallado, la verificación a nivel de unidad, una gestión formal de cambios y el tratamiento completo de los componentes SOUP. La C añade evidencias para cada elemento de la arquitectura. La clase puede reducirse de verdad mediante la segregación en la arquitectura, pero ese trabajo corresponde a la fase de diseño, no a una corrección a posteriori.
¿En qué momento abordan los requisitos regulatorios en un proyecto médico?
Desde el primer día. El análisis de riesgos no es un documento que se redacta justo antes de la auditoría. Es un dato de entrada para las decisiones de arquitectura. La elección de la base de datos, la gestión de una conexión perdida, el comportamiento de la aplicación con datos de medición incompletos: todo ello se deriva de peligros concretos identificados. Dejarlo para la fase de pruebas significa justificar a posteriori decisiones que se tomaron por otros motivos. Es posible, pero cuesta varias veces más y rara vez sale bien parado en una auditoría.
¿En qué se diferencia la seguridad del paciente de la ciberseguridad del producto?
La seguridad del paciente responde a la pregunta de qué le ocurre al paciente cuando el software funciona de forma incorrecta. La ciberseguridad responde a la pregunta de quién podría provocar esa situación a propósito, y cómo. Son dos procesos distintos: el análisis de riesgos según la ISO 14971 y el análisis de amenazas según la EN 81001-5-1 y la MDCG 2019-16. Los llevamos en paralelo, con un punto de contacto obligatorio. Toda vulnerabilidad que pueda causar daño al paciente vuelve a la documentación de seguridad del paciente como un peligro independiente con su propia medida de control. Cuando un mismo equipo hace ambos análisis en una sola hoja de cálculo, los dos acaban siendo superficiales.
¿Se puede desarrollar una aplicación médica con metodologías ágiles?
Sí. La IEC 62304 describe los procesos exigidos y sus resultados, no un modelo en cascada. Lo confirma AAMI TIR45, una guía reconocida sobre la aplicación de metodologías ágiles al software médico. En la práctica, un sprint no termina solo con un incremento operativo, sino también con una trazabilidad actualizada: requisito, caso de prueba, resultado de la verificación y evaluación del impacto en el archivo de gestión de riesgos. El backlog y la matriz de trazabilidad son la misma información en dos vistas. La documentación crece de forma incremental en lugar de escribirse de golpe al final.
¿Una aplicación médica con un módulo de IA está sujeta también al Reglamento de IA (AI Act)?
Sí, si el producto pasa por una evaluación de la conformidad en la que interviene un organismo notificado. Un producto con un componente de IA de clase IIa o superior se considera un sistema de alto riesgo según el artículo 6, apartado 1, del Reglamento de IA, porque el MDR figura en el anexo I de dicho reglamento. Una aplicación de clase I autocertificada no entra en esta categoría por esta vía. El Reglamento de IA añade entonces requisitos sobre la calidad de los datos de entrenamiento, la documentación del modelo, el registro de eventos y la supervisión humana. Algunos se solapan con el MDR, por eso elaboramos un único conjunto de documentos vinculado a ambos actos en lugar de dos separados.
¿Asumen el desarrollo de un sistema médico existente antes de una auditoría?
Sí, también de productos que ya están en el mercado. Empezamos con un análisis de brechas: qué existe, qué puede justificarse de forma retrospectiva y qué hay que elaborar desde cero. Un escenario típico es un producto que funciona, con un código razonable y una documentación mínima. En ese caso reconstruimos los requisitos y la arquitectura a partir del estado real, elaboramos el archivo de gestión de riesgos, completamos la verificación y ordenamos la gestión de cambios. Trabajamos en paralelo al desarrollo de funcionalidades, para que el producto no quede congelado durante meses. También apoyamos la implantación de los procedimientos de un sistema de gestión de la calidad conforme a la ISO 13485, que sigue siendo propiedad del cliente.
¿Qué documentación recibo al final de un proyecto médico?
Un conjunto completo de material de partida para la documentación técnica del producto:
- un plan de desarrollo de software y un plan de gestión de la configuración,
- una especificación de requisitos con trazabilidad completa,
- una descripción de la arquitectura y el diseño detallado en la medida que exija la clase de seguridad,
- un archivo de gestión de riesgos según la ISO 14971 con la evaluación del riesgo residual,
- la documentación de ingeniería de la usabilidad según la IEC 62366-1,
- una lista de componentes SOUP con su justificación y evaluación de riesgos,
- un SBOM y la documentación de ciberseguridad según la EN 81001-5-1,
- los planes y los informes de verificación y validación,
- las instrucciones de uso y el material de etiquetado,
- un informe de anomalías no resueltas con su evaluación.
Ajustamos el alcance a la clase del producto y a la clase del software. Entregamos el material en un formato que encaja en su sistema de gestión de la calidad, no como una colección suelta de archivos.
¿Quién es responsable del producto una vez que está en el mercado?
El seguimiento poscomercialización es una obligación del fabricante según los artículos 83 a 86 del MDR. Appotype aporta la capa técnica de ese seguimiento: la monitorización de vulnerabilidades en bibliotecas y dependencias, la gestión de incidencias según un SLA acordado, la evaluación del impacto de cada cambio en la documentación técnica y la planificación y publicación de actualizaciones de seguridad. Entregamos los datos de mantenimiento de forma que alimenten directamente sus informes PMS y PSUR. Ajustamos los tiempos de respuesta a la clase de riesgo, porque una vulnerabilidad crítica en un producto de clase IIb exige una decisión en horas, no en días.