Medizinsoftware, von Grund auf konzipiert
Wir konzipieren und entwickeln nach den Anforderungen der MDR, der IEC 62304 und der ISO 13485. Wir sind auf SaMD spezialisiert, bei der die Software selbst ein Medizinprodukt ist, und auf SiMD, bei der die Software Teil eines solchen Medizinprodukts ist.
Compliance entsteht parallel zum Code
Bei Medizinsoftware unterscheiden wir zwei Bereiche der Sicherheit. Safety bedeutet Patientensicherheit, also den Schutz des Patienten vor Schäden durch das Produkt. Security umfasst den Schutz von Daten und Systemen vor Cyberbedrohungen.
Bei einem medizinischen Produkt entstehen die höchsten Kosten, wenn Compliance, Risikoanalyse und Dokumentation erst am Ende der Arbeiten ins Projekt kommen. Das bedeutet teure Änderungen am Projekt.
Dann müssen Architekturentscheidungen zurückgenommen und Nachweise rekonstruiert werden, die eigentlich laufend hätten entstehen sollen.
Ein Team vereint Technik, Qualität und Regulatorik
UX-Research und Discovery
Wir lernen den klinischen Arbeitsablauf kennen und den Moment, in dem das System eine Entscheidung oder den Behandlungsprozess unterstützen soll.
Entwicklung von Medizinsoftware
Wir konzipieren und entwickeln Software, die die strengen Anforderungen an SaMD / SiMD erfüllt.
Qualitätsmanagement
Die Entwicklungsaufzeichnungen entstehen laufend. So muss sie bei einem Audit niemand aus dem Gedächtnis des Teams rekonstruieren.
Regulatory Affairs
Wir übersetzen die Anforderungen der MDR und der IEC 62304 in technische Designentscheidungen.
Risikomanagement
Die Risikoanalyse nach ISO 14971 erstellen wir parallel zur Architektur. Eine Änderung im Code fließt sofort ins Risikoregister ein.
Datenschutz und Cybersicherheit
Patientensicherheit und Systemsicherheit behandeln wir als zwei vollständig getrennte Arbeitsstränge.
Wartung und Überwachung (PMS)
Nach dem Inverkehrbringen des Produkts leisten wir Support und überwachen aktiv seine Sicherheit.
Cloud
Wir verkaufen und konfigurieren Infrastruktur, die die gesetzlichen Anforderungen erfüllt. Als Reseller von AWS und Scaleway optimieren wir die Kosten und passen den Code an jeden Anbieter Ihrer Wahl an.
KI und kleine Modelle
Wir setzen verschiedene Modelle ein und passen sie an das Projekt an. Die Kontrolle über die Ergebnisse bauen wir in den Prozess ein.
Support und Wartung
Wir betreuen das Produkt nach dem Launch und entwickeln es weiter, gemäß dem vereinbarten Service-Level (SLA).
Erst verstehen wir den klinischen Kontext, dann konzipieren wir die Lösung
Wir lernen Bedürfnisse und Praxisalltag kennen
Wir analysieren, wie medizinisches Personal arbeitet und was Patienten brauchen. Wir klären, in welchen Situationen die Software Entscheidungen oder den Versorgungsverlauf unterstützen soll.
Wir konzipieren mit Blick auf Anforderungen und Risiken
Die Anforderungen an Medizinsoftware und die Risikoanalyse berücksichtigen wir bereits beim Architekturentwurf. Jede technische Entscheidung bewerten wir nach ihren Auswirkungen auf die Sicherheit und die Produktdokumentation.
Wir entwickeln die Dokumentation zusammen mit dem Produkt
Wir behandeln die Dokumentation als Teil des Produkts. Anforderungen und Risikoanalyse aktualisieren wir mit jeder Codeänderung. So muss die Entscheidungshistorie nach Abschluss der Arbeiten nicht rekonstruiert werden.
Klare Aufteilung der Verantwortung vor der Konformitätsbewertung
Wir konzipieren und dokumentieren gemäß den Anforderungen der ISO 13485, der MDR und der IEC 62304. Diese Anforderungen betreffen das Qualitätsmanagement, Medizinprodukte und den Lebenszyklus von Medizinsoftware.
Wir schaffen die technische und dokumentarische Grundlage für das Audit. Als Hersteller sind Sie für die Konformitätsbewertung des Medizinprodukts und die Zertifizierung des Qualitätsmanagementsystems verantwortlich.
Digitale Produkte für das Gesundheitswesen
Entdecken Sie unsere Projekte für Patienten, medizinische Teams und Organisationen, die für die Gesundheitsversorgung verantwortlich sind.
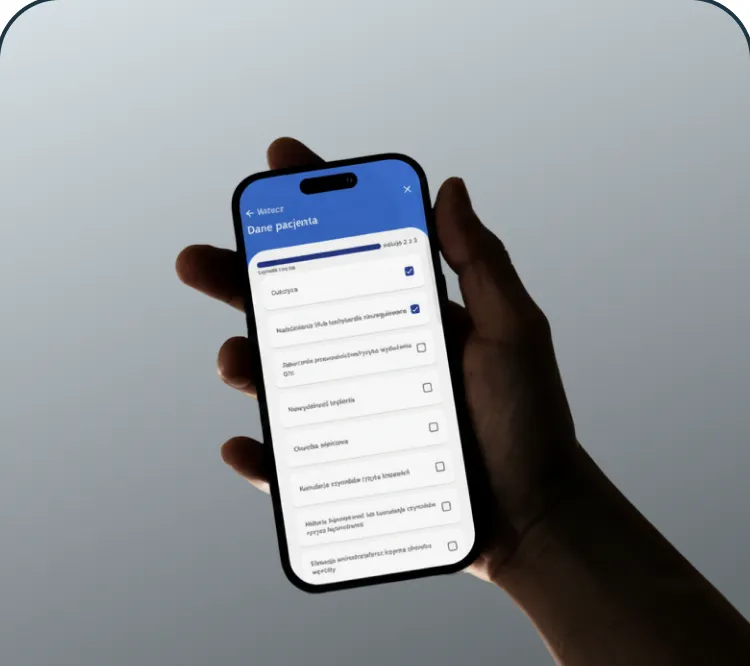 Aufklärungs-App zur psychischen Gesundheit: Diagnozuj i LeczGemeinsam mit Angelini Pharma haben wir die App „Diagnozuj i Lecz“ (Diagnostizieren und Behandeln) entwickelt. Sie unterstützt Ärzte und Menschen, die erste Anzeichen einer Depression bemerken. Hauptziel des Projekts ist es, das Bewusstsein für psychische Gesundheit zu stärken.
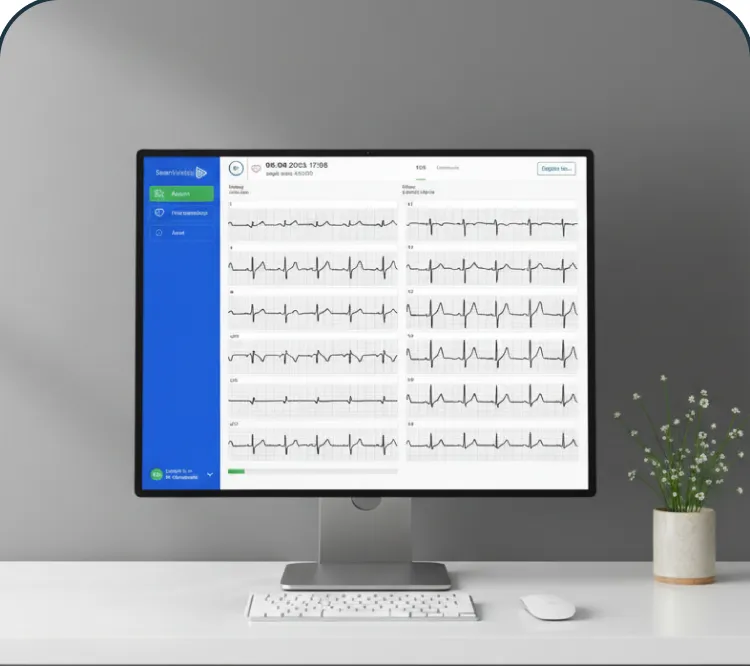 Mobile EKG-App für SmartMedicsSmartMedics ist eine neuartige App, die sich mit EKG-Geräten verbindet. Sie unterstützt Ärzte dabei, Patienten in Echtzeit zu diagnostizieren und zu überwachen.
 Lernplattform für Neurologen, die pharmakoresistente Epilepsie behandelnWir haben eine Plattform konzipiert, die Neurologen bei Entscheidungen zur antiepileptischen Therapie unterstützt. Das Projekt musste medizinisches Wissen, Nutzererlebnis und geschäftliche Anforderungen in einem Tool vereinen.
- Aufklärungs-App zur psychischen Gesundheit: Diagnozuj i LeczGemeinsam mit Angelini Pharma haben wir die App „Diagnozuj i Lecz“ (Diagnostizieren und Behandeln) entwickelt. Sie unterstützt Ärzte und Menschen, die erste Anzeichen einer Depression bemerken. Hauptziel des Projekts ist es, das Bewusstsein für psychische Gesundheit zu stärken.
 Wir haben das Produkt gebaut und die App dann weiterentwickeltPlaygrounds & Pitches ist eine Mobil- und Webplattform zur Bewertung der Sicherheit von Sportböden. Die App arbeitet mit spezialisierten Messgeräten und unterstützt Prüfer im Außeneinsatz.
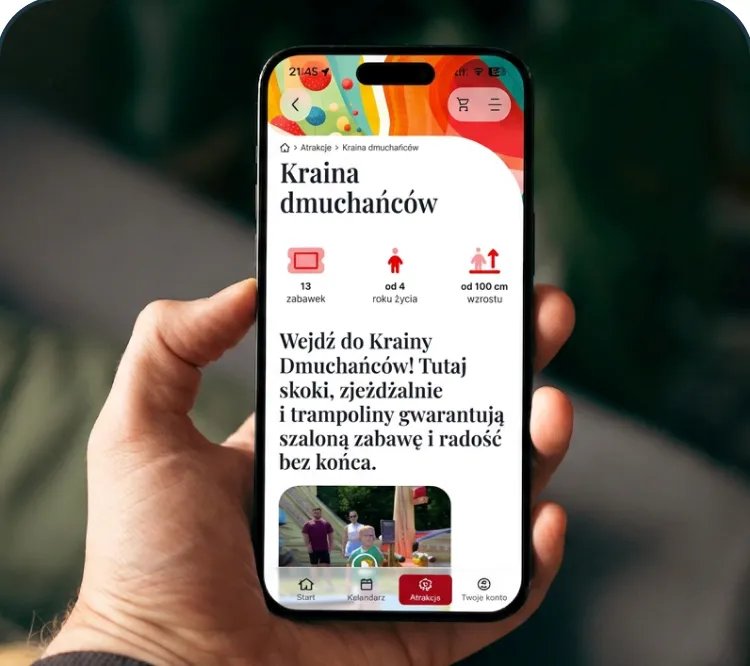 Mobile App für den Freizeitpark JulinekJulinek ist ein Freizeitpark mit etablierter Marke und einem breiten Angebot an Attraktionen. Unsere Aufgabe war es, eine mobile App zu konzipieren und zu entwickeln, mit der Besucher ihre Besuche planen, Tickets kaufen und das Angebot des Parks bequem nutzen können.
So arbeiten wir mit Unternehmen jeder Größe
Startup
Sie haben eine Idee für ein neues Produkt? Wir bauen ein stabiles MVP auf solider Architektur, bereit, reibungslos zu wachsen und zu skalieren.KMU
Sie suchen einen verlässlichen IT-Partner? Wir entwickeln und skalieren anspruchsvolle Systeme, halten Ihr Budget ein und erfüllen in jeder Phase die geltenden Standards.Enterprise
Sie betreiben ein komplexes Geschäftssystem? Wir entwickeln und betreuen geschäftskritische Lösungen mit hohen Anforderungen an Sicherheit und Compliance.





- Braster
- IVES System
- Julinek
- Zign Innovation
- Genexo
- Wirelessvalue
- Blesu
- Ludify
- Big Sur Analytics
- SmartMedics
- Angelini Pharma
- SoDA
Sie verantworten ein Produkt und suchen einen Technologiepartner?
Lassen Sie uns über Risiken, Dokumentation und Lebenszyklus Ihres Produkts sprechen, bevor daraus Einschränkungen werden.
Häufig gestellte Fragen
Wir haben die häufigsten Fragen gesammelt, damit Sie unsere Leistungen und Abläufe besser verstehen.
Ist meine App ein Medizinprodukt?
Entscheidend ist die Zweckbestimmung, nicht die Technologie. Nach Regel 11 in Anhang VIII der MDR ist Software, die Informationen für diagnostische oder therapeutische Entscheidungen liefert, mindestens ein Produkt der Klasse IIa. Können diese Entscheidungen zum Tod oder zu einer irreversiblen Verschlechterung des Gesundheitszustands führen, sind wir in Klasse III. Rein informative Apps, Erinnerungen an die Medikamenteneinnahme und Wellness-Tools fallen nicht unter die MDR. Die Grenze kann schmal sein und verläuft oft entlang eines einzigen Satzes in einer Funktionsbeschreibung. Die Leitlinie MDCG 2019-11 beschreibt diese Qualifizierung Schritt für Schritt, und mit ihr beginnt jedes unserer Projekte.
Entwickeln Sie medizinische Software nach MDR und IEC 62304?
Ja. Wir führen das Projekt nach dem Lebenszyklus der IEC 62304: Entwicklungsplan, Anforderungsspezifikation, Architektur, Implementierung, Verifizierung und Validierung. Parallel dazu betreiben wir das Risikomanagement nach ISO 14971 und das Usability Engineering nach IEC 62366-1. Die Dokumentation entsteht zusammen mit dem Code, sodass am Ende niemand die Projektgeschichte rekonstruieren muss. Der Kunde bleibt Hersteller des Produkts. Die Konformitätsbewertung führt eine Benannte Stelle durch, bei Klasse I erklärt der Hersteller die Konformität selbst.
Klasse A, B oder C nach IEC 62304: Was ändert das in der Praxis?
Die Klasse ergibt sich aus dem Schaden, den ein Softwarefehler verursachen könnte. A bedeutet, dass keine Verletzung möglich ist, B eine nicht schwerwiegende Verletzung, C Tod oder schwere Verletzung. Der Kostenunterschied liegt im Umfang der geforderten Nachweise. Für A genügen ein Plan, Anforderungen, eine Grobarchitektur und Systemtests. B ergänzt das Feindesign, die Verifizierung auf Ebene der Software-Einheiten, ein formales Änderungsmanagement und den vollständigen Umgang mit SOUP-Komponenten. C verlangt zusätzlich Nachweise für jedes Element der Architektur. Durch Segregation in der Architektur lässt sich die Klasse tatsächlich senken, doch diese Arbeit gehört in die Designphase, nicht in die Zeit danach.
Wann befassen Sie sich in einem Medizinprojekt mit regulatorischen Anforderungen?
Ab dem ersten Tag. Die Risikoanalyse ist kein Dokument, das kurz vor dem Audit entsteht. Sie ist eine Eingangsgröße für Architekturentscheidungen. Die Wahl der Datenbank, der Umgang mit einem Verbindungsabbruch, das Verhalten der App bei unvollständigen Messdaten: All das folgt aus konkret identifizierten Gefährdungen. Wer das bis zur Testphase aufschiebt, muss im Nachhinein Entscheidungen begründen, die aus anderen Gründen getroffen wurden. Das ist möglich, kostet aber ein Vielfaches und hält einem Audit selten gut stand.
Wie unterscheidet sich Patientensicherheit von der Cybersicherheit des Produkts?
Die Patientensicherheit (Safety) fragt, was mit dem Patienten geschieht, wenn die Software fehlerhaft arbeitet. Die Cybersicherheit (Security) fragt, wer diese Situation absichtlich herbeiführen könnte und wie. Das sind zwei getrennte Prozesse: die Risikoanalyse nach ISO 14971 und die Bedrohungsanalyse nach EN 81001-5-1 und MDCG 2019-16. Wir führen sie parallel, mit einem verbindlichen Berührungspunkt. Jede Schwachstelle, die zu einem Schaden für den Patienten führen kann, fließt als eigene Gefährdung mit eigener Maßnahme zur Risikobeherrschung in die Safety-Dokumentation zurück. Erledigt ein Team beide Analysen in einer einzigen Tabelle, bleiben beide oberflächlich.
Lässt sich eine medizinische App agil entwickeln?
Ja. IEC 62304 beschreibt die geforderten Prozesse und ihre Ergebnisse, kein Wasserfallmodell. Das bestätigt AAMI TIR45, ein anerkannter Leitfaden zur Anwendung agiler Methoden auf medizinische Software. In der Praxis endet ein Sprint nicht nur mit einem funktionierenden Inkrement, sondern auch mit einer aktualisierten Rückverfolgung: Anforderung, Testfall, Verifizierungsergebnis, Bewertung der Auswirkung auf die Risikomanagementakte. Backlog und Rückverfolgbarkeitsmatrix sind dieselbe Information in zwei Ansichten. Die Dokumentation wächst schrittweise, statt am Ende in einem Kraftakt zu entstehen.
Unterliegt eine medizinische App mit KI-Modul auch der KI-Verordnung?
Ja, wenn das Produkt eine Konformitätsbewertung unter Beteiligung einer Benannten Stelle durchläuft. Ein Produkt mit KI-Komponente ab Klasse IIa gilt nach Artikel 6 Absatz 1 der KI-Verordnung (AI Act) als Hochrisiko-KI-System, weil die MDR in Anhang I dieser Verordnung aufgeführt ist. Eine selbst zertifizierte App der Klasse I fällt über diesen Weg nicht darunter. Die KI-Verordnung ergänzt dann Anforderungen an die Qualität der Trainingsdaten, die Dokumentation des Modells, die Protokollierung von Ereignissen und die menschliche Aufsicht. Einige davon überschneiden sich mit der MDR, deshalb erstellen wir eine gemeinsame Dokumentation, die beiden Rechtsakten zugeordnet ist, statt zwei getrennte zu führen.
Übernehmen Sie vor einem Audit die Weiterentwicklung eines bestehenden medizinischen Systems?
Ja, auch bei Produkten, die bereits auf dem Markt sind. Wir beginnen mit einer Gap-Analyse: was vorhanden ist, was sich rückwirkend begründen lässt und was neu erstellt werden muss. Ein typisches Szenario ist ein funktionierendes Produkt mit ordentlichem Code und minimaler Dokumentation. Dann rekonstruieren wir Anforderungen und Architektur aus dem Ist-Zustand, erstellen die Risikomanagementakte, vervollständigen die Verifizierung und bringen das Änderungsmanagement in Ordnung. Wir arbeiten parallel zur Weiterentwicklung der Funktionen, damit das Produkt nicht monatelang eingefroren ist. Außerdem unterstützen wir die Einführung der Verfahren eines Qualitätsmanagementsystems nach ISO 13485, das im Besitz des Kunden bleibt.
Welche Dokumentation erhalte ich am Ende eines Medizinprojekts?
Einen vollständigen Satz an Eingangsmaterial für die Technische Dokumentation des Produkts:
- einen Softwareentwicklungsplan und einen Konfigurationsmanagementplan,
- eine Anforderungsspezifikation mit vollständiger Rückverfolgbarkeit,
- eine Architekturbeschreibung und ein Feindesign in dem Umfang, den die Sicherheitsklasse verlangt,
- eine Risikomanagementakte nach ISO 14971 mit einer Bewertung des Restrisikos,
- die Dokumentation des Usability Engineering nach IEC 62366-1,
- eine Liste der SOUP-Komponenten mit Begründung und Risikobewertung,
- eine SBOM und die Dokumentation zur Cybersicherheit nach EN 81001-5-1,
- Verifizierungs- und Validierungspläne und -berichte,
- Gebrauchsanweisung und Material für die Kennzeichnung,
- einen Bericht über ungelöste Anomalien mit deren Bewertung.
Den Umfang passen wir an die Produktklasse und die Softwareklasse an. Wir übergeben das Material in einem Format, das in Ihr Qualitätsmanagementsystem passt, nicht als lose Sammlung von Dateien.
Wer ist für das Produkt verantwortlich, sobald es auf dem Markt ist?
Die Überwachung nach dem Inverkehrbringen ist nach den Artikeln 83 bis 86 der MDR Pflicht des Herstellers. Appotype liefert die technische Ebene dazu: Monitoring von Schwachstellen in Bibliotheken und Abhängigkeiten, Bearbeitung von Tickets nach vereinbartem SLA, Bewertung der Auswirkungen jeder Änderung auf die Technische Dokumentation sowie Planung und Auslieferung von Sicherheitsupdates. Wartungsdaten liefern wir in einer Form, die direkt in Ihre PMS-Berichte und PSURs einfließt. Die Reaktionszeiten richten wir nach der Risikoklasse, denn eine kritische Schwachstelle in einem Produkt der Klasse IIb verlangt eine Entscheidung innerhalb von Stunden, nicht von Tagen.