Software medico progettato fin dalle fondamenta
Progettiamo e sviluppiamo secondo i requisiti del regolamento MDR e delle norme IEC 62304 e ISO 13485. Siamo specializzati in SaMD, dove il software è esso stesso un dispositivo medico, e in SiMD, dove il software è parte di un dispositivo medico.
La compliance si costruisce insieme al codice
Nel software medico distinguiamo due ambiti di sicurezza. La sicurezza clinica (safety) protegge il paziente dai danni causati dal prodotto, mentre la sicurezza informatica (security) protegge dati e sistemi dalle minacce informatiche.
In un prodotto medico i costi più alti emergono quando compliance, analisi dei rischi e documentazione entrano nel progetto alla fine dei lavori. Questo significa modifiche costose al progetto.
A quel punto bisogna ribaltare decisioni architetturali e ricostruire le evidenze che avrebbero dovuto essere prodotte strada facendo.
Un unico team che unisce competenze tecniche, di qualità e regolatorie
Ricerca UX e discovery
Studiamo il flusso di lavoro clinico e il momento in cui il sistema deve sostenere una decisione o il percorso terapeutico.
Sviluppo di software medico
Progettiamo e sviluppiamo software che soddisfa i requisiti stringenti previsti per i dispositivi SaMD / SiMD.
Gestione della qualità
La documentazione di sviluppo nasce man mano, così durante un audit nessuno deve ricostruirla dalla memoria del team.
Affari regolatori
Scomponiamo i requisiti del MDR e della IEC 62304 in decisioni tecniche di progettazione.
Gestione del rischio
Conduciamo l’analisi dei rischi secondo la ISO 14971 insieme all’architettura. Ogni modifica al codice entra subito nel registro dei rischi.
Protezione dei dati e cybersicurezza
Gestiamo la sicurezza del paziente e la sicurezza dei sistemi come due filoni di lavoro completamente separati.
Manutenzione e sorveglianza (PMS)
Quando il dispositivo è sul mercato, offriamo assistenza e svolgiamo una sorveglianza attiva della sicurezza.
Cloud
Vendiamo e configuriamo un’infrastruttura conforme ai requisiti di legge. Come rivenditori AWS e Scaleway teniamo i costi sotto controllo, e adattiamo il codice a qualsiasi fornitore scegliate.
IA e modelli compatti
Usiamo modelli diversi e li adattiamo al progetto. Nel processo integriamo il controllo sui risultati.
Supporto e manutenzione
Manteniamo e sviluppiamo il prodotto dopo il lancio, secondo il livello di servizio concordato (SLA).
Partiamo dalla comprensione del contesto clinico, poi progettiamo la soluzione
Conosciamo le esigenze e la pratica quotidiana
Analizziamo come lavora il personale medico e di che cosa hanno bisogno i pazienti. Stabiliamo in quali situazioni il software deve sostenere le decisioni o il percorso di cura.
Progettiamo tenendo conto di requisiti e rischi
Teniamo conto dei requisiti del software medico e dell’analisi dei rischi già nella progettazione dell’architettura. Valutiamo ogni decisione tecnica per il suo impatto sulla sicurezza e sulla documentazione del prodotto.
Sviluppiamo la documentazione insieme al prodotto
Trattiamo la documentazione come parte del prodotto. Aggiorniamo i requisiti e l’analisi dei rischi a ogni modifica del codice, così la storia delle decisioni non va ricostruita a lavori conclusi.
Una chiara divisione delle responsabilità prima della valutazione della conformità
Progettiamo e documentiamo secondo i requisiti della ISO 13485, del regolamento MDR e della IEC 62304. Questi requisiti riguardano la gestione della qualità, i dispositivi medici e il ciclo di vita del software medico.
Prepariamo la base tecnica e documentale per l’audit. In qualità di fabbricante, siete voi responsabili della valutazione della conformità del dispositivo e della certificazione del sistema di gestione della qualità.
Prodotti digitali per la sanità
Scoprite i nostri progetti per pazienti, team medici e organizzazioni responsabili dell’assistenza sanitaria.
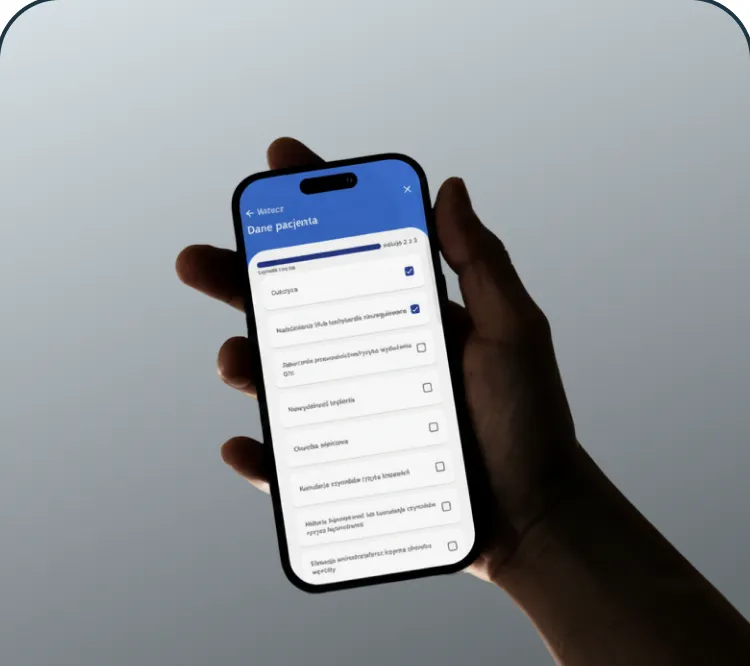 App educativa sulla salute mentale: Diagnozuj i LeczInsieme ad Angelini Pharma abbiamo creato l’app «Diagnozuj i Lecz» (Diagnosi e cura). Sostiene i medici e le persone che notano in sé i primi sintomi della depressione. L’obiettivo principale del progetto è aumentare la consapevolezza sulla salute mentale.
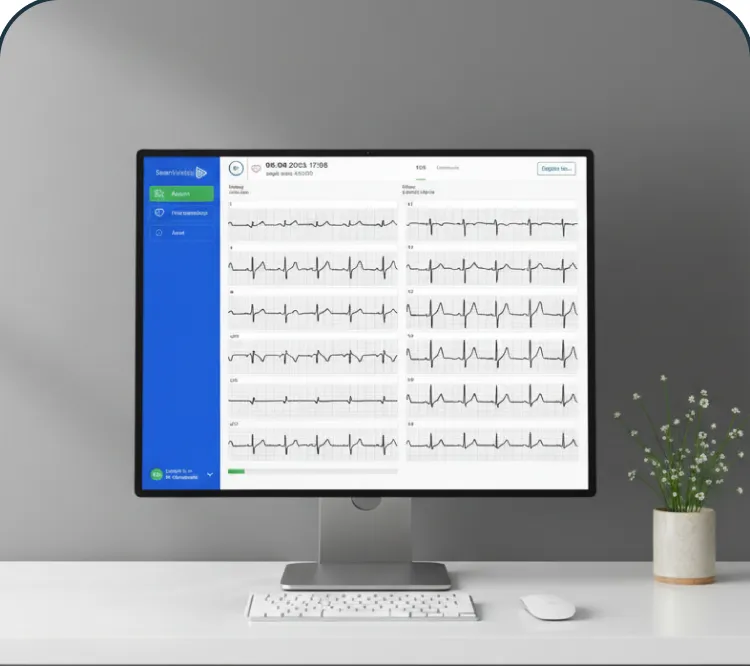 App mobile ECG per SmartMedicsSmartMedics è un’app che si integra con i dispositivi ECG. Aiuta i medici a diagnosticare e monitorare i pazienti in tempo reale.
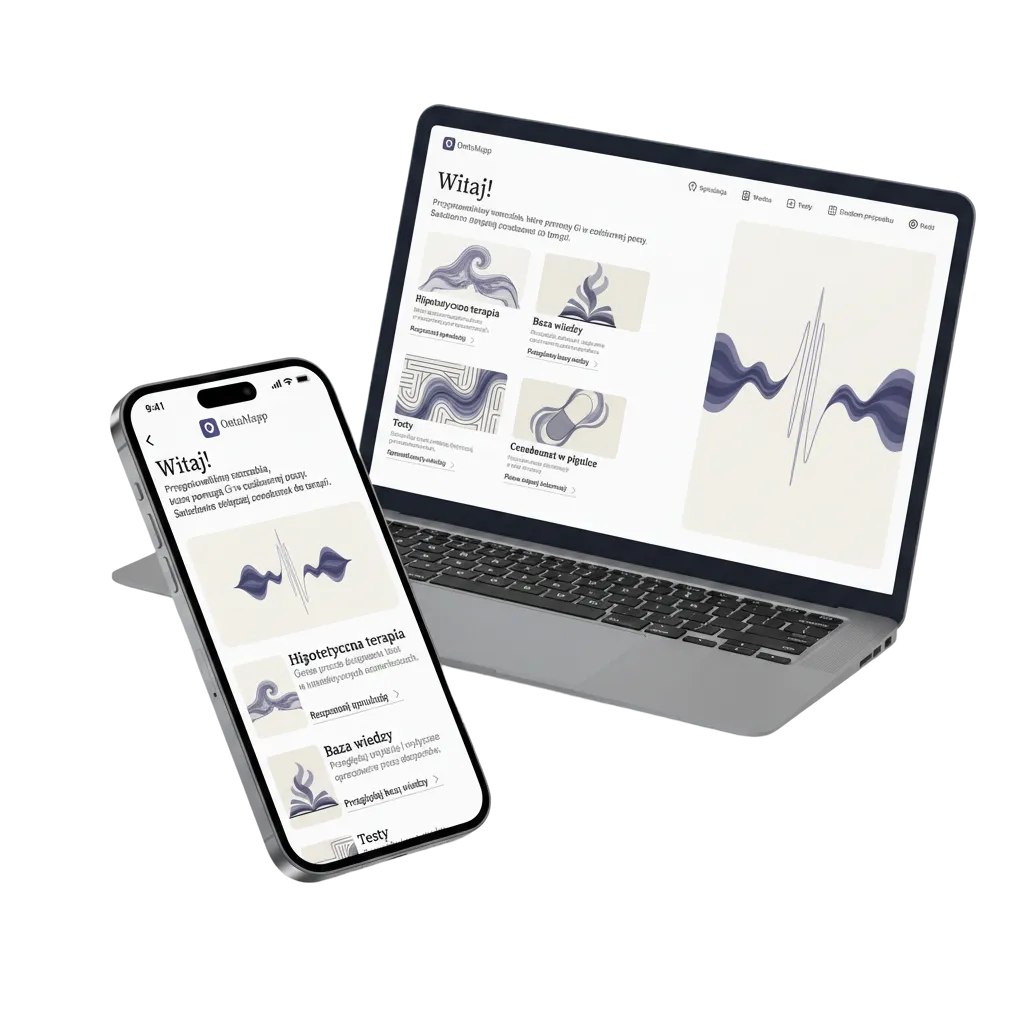 Piattaforma formativa per i neurologi che trattano l’epilessia farmacoresistenteAbbiamo progettato una piattaforma che aiuta i neurologi a prendere decisioni sulla terapia antiepilettica. Il progetto doveva riunire in un unico strumento conoscenze mediche, esperienza utente e requisiti di business.
- App educativa sulla salute mentale: Diagnozuj i LeczInsieme ad Angelini Pharma abbiamo creato l’app «Diagnozuj i Lecz» (Diagnosi e cura). Sostiene i medici e le persone che notano in sé i primi sintomi della depressione. L’obiettivo principale del progetto è aumentare la consapevolezza sulla salute mentale.
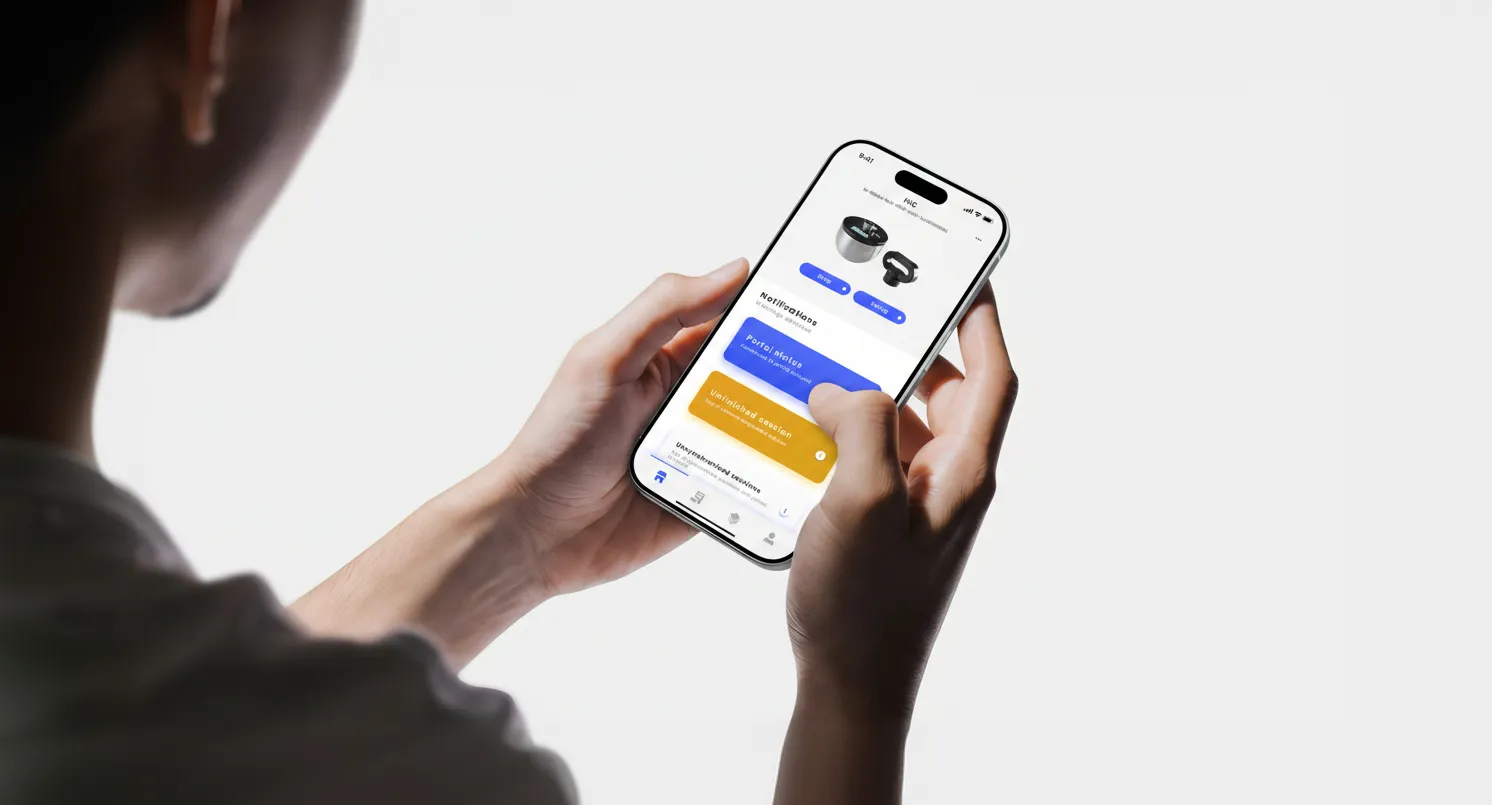 Abbiamo costruito il prodotto, poi abbiamo continuato a sviluppare l’appPlaygrounds & Pitches è una piattaforma mobile e web per valutare la sicurezza delle superfici sportive. L’app lavora con dispositivi di misura specializzati e affianca gli ispettori sul campo.
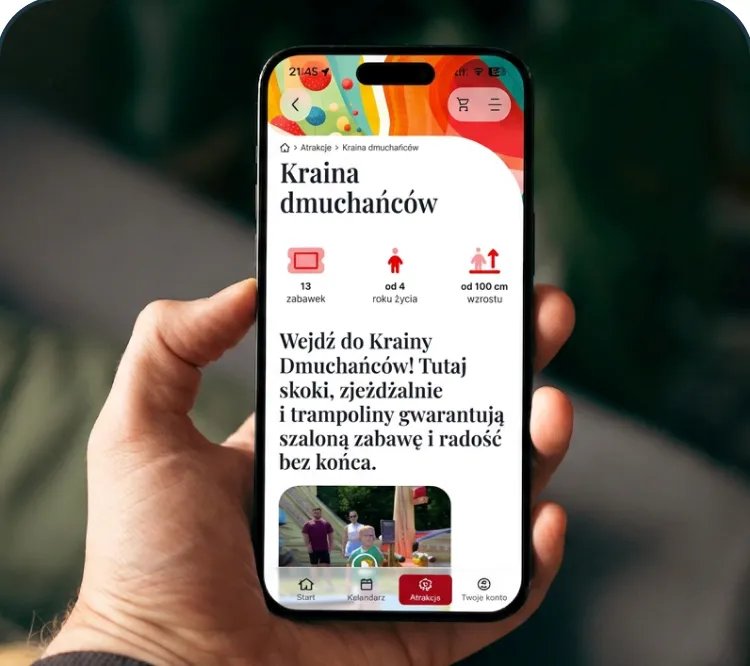 App mobile per il parco divertimenti JulinekJulinek è un parco divertimenti con un marchio affermato e un’ampia offerta di attrazioni. Il nostro compito era progettare e realizzare un’app mobile che permettesse ai visitatori di pianificare la visita, acquistare i biglietti e godersi il parco al meglio, con facilità.
Scoprite come lavoriamo con aziende di ogni dimensione
Startup
Avete un’idea per un nuovo prodotto? Realizziamo un MVP stabile su un’architettura solida, pronto a crescere e a scalare senza attriti.PMI
Cercate un partner IT prevedibile? Sviluppiamo e scaliamo sistemi avanzati, nel rispetto del vostro budget e in piena conformità agli standard in ogni fase.Enterprise
Gestite un sistema aziendale complesso? Sviluppiamo e manteniamo soluzioni critiche per il business, con requisiti elevati di sicurezza e conformità.





- Braster
- IVES System
- Julinek
- Zign Innovation
- Genexo
- Wirelessvalue
- Blesu
- Ludify
- Big Sur Analytics
- SmartMedics
- Angelini Pharma
- SoDA
Avete un prodotto e cercate un partner tecnologico?
Parliamo dei rischi, della documentazione e del ciclo di vita del vostro prodotto prima che diventino un vincolo.
Domande frequenti
Abbiamo raccolto le domande più comuni per aiutarvi a capire meglio i nostri servizi e il nostro modo di lavorare.
La mia app è un dispositivo medico?
Decide la destinazione d’uso, non la tecnologia. Secondo la regola 11 dell’allegato VIII del MDR, il software che fornisce informazioni utilizzate per prendere decisioni diagnostiche o terapeutiche è almeno un dispositivo di classe IIa. Quando tali decisioni possono causare il decesso o un deterioramento irreversibile delle condizioni di salute, si rientra nella classe III. Le app puramente informative, i promemoria per l’assunzione dei farmaci e gli strumenti di wellness restano fuori dal MDR. Il confine può essere sottile e spesso passa per una sola frase nella descrizione di una funzionalità. La linea guida MDCG 2019-11 descrive questa qualificazione passo per passo, e ogni nostro progetto comincia proprio da lì.
Sviluppate software medico conforme al MDR e alla IEC 62304?
Sì. Conduciamo il progetto secondo il ciclo di vita della IEC 62304: piano di sviluppo, specifica dei requisiti, architettura, implementazione, verifica e validazione. In parallelo svolgiamo la gestione del rischio secondo la ISO 14971 e l’ingegneria dell’usabilità secondo la IEC 62366-1. La documentazione nasce insieme al codice, così alla fine nessuno deve ricostruire la storia del progetto. Il cliente resta il fabbricante del dispositivo. La valutazione della conformità è svolta da un organismo notificato, mentre per la classe I il fabbricante dichiara la conformità in autonomia.
Classe A, B o C secondo la IEC 62304: che cosa cambia in pratica?
La classe dipende dal danno che un malfunzionamento del software potrebbe causare. A significa che non è possibile alcuna lesione, B una lesione non grave, C il decesso o una lesione grave. La differenza di costo sta nella quantità di evidenze richieste. Per la classe A bastano un piano, i requisiti, l’architettura di alto livello e i test di sistema. La B aggiunge la progettazione di dettaglio, la verifica a livello di unità, un controllo formale delle modifiche e la gestione completa dei componenti SOUP. La C aggiunge evidenze per ogni elemento dell’architettura. La classe si può abbassare davvero con la segregazione architetturale, ma questo lavoro va fatto in fase di progettazione, non a posteriori.
Quando vi occupate dei requisiti regolatori in un progetto medicale?
Dal primo giorno. L’analisi dei rischi non è un documento scritto poco prima dell’audit. È un input per le decisioni architetturali. La scelta del database, la gestione di una connessione persa, il comportamento dell’app con dati di misura incompleti: tutto deriva da pericoli specifici già identificati. Rimandare questo lavoro alla fase di test significa giustificare a posteriori decisioni prese per altri motivi. Si può fare, ma costa molte volte di più e raramente regge bene a un audit.
In che cosa la sicurezza del paziente differisce dalla cybersicurezza del dispositivo?
La sicurezza del paziente risponde alla domanda su che cosa succede al paziente quando il software funziona in modo errato. La sicurezza informatica risponde alla domanda su chi potrebbe provocare di proposito quella situazione, e in che modo. Sono due processi distinti: l’analisi dei rischi secondo la ISO 14971 e l’analisi delle minacce secondo la EN 81001-5-1 e la MDCG 2019-16. Li conduciamo in parallelo, con un punto di contatto obbligatorio. Ogni vulnerabilità che potrebbe causare un danno al paziente torna nella documentazione sulla sicurezza del paziente come pericolo a sé, con una propria misura di controllo. Quando un solo team svolge entrambe le analisi in un unico foglio di calcolo, entrambe finiscono per essere superficiali.
Un’app medica si può sviluppare con metodi agili?
Sì. La IEC 62304 descrive i processi richiesti e i loro output, non un modello a cascata. Lo conferma AAMI TIR45, una guida riconosciuta sull’applicazione dei metodi agili al software medico. In pratica, uno sprint si chiude non solo con un incremento funzionante, ma anche con una tracciabilità aggiornata: requisito, caso di test, risultato della verifica, valutazione dell’impatto sul fascicolo di gestione del rischio. Il backlog e la matrice di tracciabilità sono la stessa informazione vista in due modi. La documentazione cresce in modo incrementale invece di essere scritta tutta di corsa alla fine.
Un’app medica con un modulo di IA rientra anche nell’AI Act?
Sì, se il dispositivo è sottoposto a una valutazione della conformità con il coinvolgimento di un organismo notificato. Un dispositivo con una componente di IA in classe IIa o superiore si qualifica come sistema ad alto rischio ai sensi dell’articolo 6, paragrafo 1, dell’AI Act, perché il MDR figura nell’allegato I di quel regolamento. Un’app di classe I autocertificata non vi rientra per questa via. L’AI Act aggiunge allora requisiti sulla qualità dei dati di addestramento, sulla documentazione del modello, sulla registrazione degli eventi e sulla sorveglianza umana. Alcuni si sovrappongono al MDR, quindi costruiamo un unico insieme di documenti mappato su entrambi gli atti invece di due insiemi separati.
Subentrate nello sviluppo di un sistema medico esistente in vista di un audit?
Sì, anche per prodotti già sul mercato. Partiamo da un’analisi delle lacune: che cosa esiste, che cosa si può giustificare retrospettivamente e che cosa va prodotto da zero. Uno scenario tipico è un prodotto funzionante, con un codice ragionevole e una documentazione minima. Ricostruiamo allora i requisiti e l’architettura dallo stato reale, costruiamo il fascicolo di gestione del rischio, completiamo la verifica e mettiamo ordine nella gestione delle modifiche. Lavoriamo in parallelo allo sviluppo delle funzionalità, così il prodotto non resta fermo per mesi. Aiutiamo anche a introdurre le procedure di un sistema di gestione della qualità conforme alla ISO 13485, che resta di proprietà del cliente.
Quale documentazione ricevo alla fine di un progetto medicale?
Un insieme completo di materiali di input per la documentazione tecnica del dispositivo:
- un piano di sviluppo del software e un piano di gestione della configurazione,
- una specifica dei requisiti con tracciabilità completa,
- una descrizione dell’architettura e la progettazione di dettaglio nella misura richiesta dalla classe di sicurezza,
- un fascicolo di gestione del rischio secondo la ISO 14971 con la valutazione del rischio residuo,
- la documentazione di ingegneria dell’usabilità secondo la IEC 62366-1,
- un elenco dei componenti SOUP con giustificazione e valutazione del rischio,
- una SBOM e la documentazione di cybersicurezza secondo la EN 81001-5-1,
- piani e rapporti di verifica e validazione,
- istruzioni per l’uso e materiali per l’etichettatura,
- un rapporto delle anomalie non risolte con la relativa valutazione.
Adattiamo il perimetro alla classe del dispositivo e alla classe del software. Consegniamo i materiali in un formato che si inserisce nel vostro sistema di gestione della qualità, non come una raccolta sparsa di file.
Chi è responsabile del dispositivo dopo l’immissione sul mercato?
La sorveglianza post-commercializzazione è un obbligo del fabbricante ai sensi degli articoli da 83 a 86 del MDR. Appotype ne fornisce lo strato tecnico: monitoraggio delle vulnerabilità nelle librerie e nelle dipendenze, gestione dei ticket secondo uno SLA concordato, valutazione dell’impatto di ogni modifica sulla documentazione tecnica, pianificazione e rilascio degli aggiornamenti di sicurezza. Forniamo i dati di manutenzione in una forma che alimenta direttamente i vostri report PMS e i PSUR. Adattiamo i tempi di risposta alla classe di rischio, perché una vulnerabilità critica in un dispositivo di classe IIb richiede una decisione entro ore, non giorni.